El exdirector general del INCIBE sostiene que la ciberseguridad ha dejado de ser un asunto técnico para convertirse en una responsabilidad de quienes dirigen las empresas, y propone medidas concretas para los próximos 90 días.
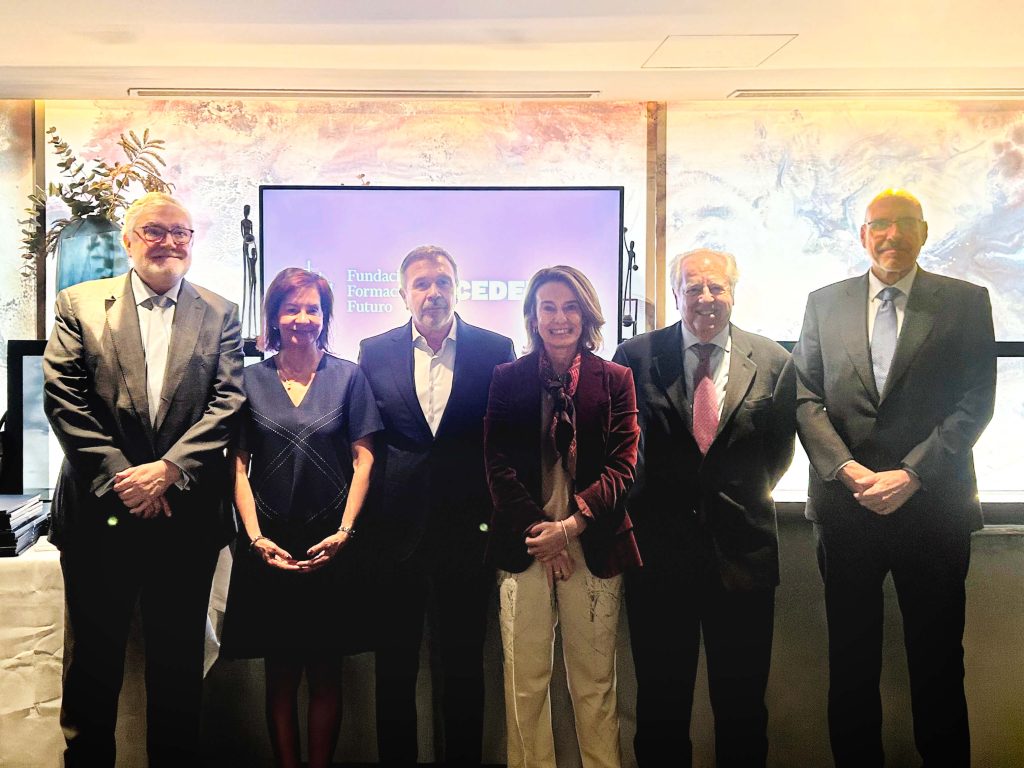
La Fundación Formación y Futuro y CEDEU (Centro de Estudios Universitarios) reunieron el 20 de octubre en Madrid a un grupo de directivos y consejeros en una nueva edición del almuerzo-coloquio, celebrado en el restaurante Urrechu. En esta ocasión el protagonista fue Miguel Rego, referente en ciberseguridad, defensa y gestión del riesgo en España. Bajo el título «Ciberseguridad 2026: lo que debe conocer la dirección para proteger la confianza y la continuidad del negocio», Rego abordó los principales riesgos cibernéticos para las empresas y el papel de la dirección en su prevención y gestión.
Rego ha sido director general del Instituto Nacional de Ciberseguridad (INCIBE) y miembro del Consejo Nacional de Ciberseguridad. Actualmente trabaja como asesor estratégico independiente en ciberseguridad, inteligencia artificial, innovación y gestión de crisis. Rego, que también es oficial de la Armada, empezó a trabajar en este campo hace 26 años, cuando los buques españoles se integraron en agrupaciones de la OTAN y debían manejar información clasificada. Recordó que entonces participó en el primer ciberejercicio global de la Alianza, sin apenas experiencia, igual que muchos de sus homólogos. Desde esa perspectiva describió un cambio que, a su juicio, ha sido radical: la ciberseguridad ha pasado de ser una conversación entre técnicos a ser una cuestión de gestión del riesgo empresarial.
Un riesgo de negocio
Desde el punto de vista organizacional, Rego planteó que una empresa bien posicionada, con una marca sólida y servicios maduros, puede quedar paralizada en cuestión de minutos por un ciberataque. La diferencia entre gestionar adecuadamente esa situación o no hacerlo se traduce, según explicó, en pérdidas económicas y de confianza del mercado.
Sin embargo, lejos de querer alarmar, Rego advirtió que no es posible evitar ataques y que el objetivo realista es contar con la protección adecuada para minimizar sus efectos. Por eso insistió en que la prevención debe ser continua: «la ciberseguridad, más que una foto, es una película», porque las amenazas mutan y los sistemas que hoy son eficaces pueden dejar de serlo.
Rego señaló una paradoja: cuanto más complejo es un programa, más líneas de código tiene y más fallos de seguridad, o vulnerabilidades, puede contener. Al mismo tiempo, la tecnología debe resolver hoy problemas cada vez más complejos, lo que obliga a escribir programas cada vez más extensos. Cuando se descubre uno de esos fallos de seguridad, el fabricante publica una actualización para corregirlo, pero las empresas no siempre la instalan a tiempo. En otros casos, el fallo lo encuentran antes los ciberdelincuentes.
Dependencia de proveedores y soberanía tecnológica
Una de las reflexiones de Rego es la necesidad de independencia tecnológica de las organizaciones, es decir, evitar concentrar la complejidad tecnológica de una empresa en pocos proveedores. Esto, que a priori puede mejorar la eficiencia, genera a su vez una dependencia elevada. Rego planteó una pregunta crítica: ¿podría la empresa continuar con otro proveedor y con el menor impacto posible?
Para ilustrar esta interdependencia, Rego citó tres incidentes: un ataque contra sistemas de refrigeración de supermercados en Francia, Países Bajos y Bélgica, que calificó de ataque ciberfísico; el aumento del nivel de alerta en Japón por un incremento sostenido de ataques contra operadores de infraestructuras críticas, y un ataque de malware (un programa malicioso) contra un proveedor japonés de servicios en la nube que, según estimó, afectó a más de 500 empresas. De estos casos extrajo una conclusión: la seguridad ya no consiste en levantar un perímetro, porque el dato fluye y las organizaciones están hiperconectadas, y lo que le sucede a un proveedor puede acabar afectando al cliente.
La inteligencia artificial, en tres planos
Rego distinguió tres formas en que la inteligencia artificial se relaciona con la ciberseguridad. La primera es que los atacantes la utilizan para mejorar sus ataques. Con ella pueden engañar a las personas de forma más convincente (lo que se conoce como ingeniería social), imitar la voz o la imagen de un directivo mediante vídeos o audios falsos (deepfakes) y modificar los programas maliciosos para que sean más difíciles de detectar.
La segunda es que la IA también sirve para defenderse, ya que los sistemas de seguridad la incorporan para detectar actividad fraudulenta y, sobre todo, para limitar el daño. Según Rego, lo importante es que la detección y la respuesta sean lo más precisas y rápidas posible.
La tercera, a la que, a su juicio, se presta menos atención, es la protección de los propios sistemas de inteligencia artificial. Para funcionar, estos sistemas necesitan muchos datos, y las empresas suelen reunirlos en un mismo lugar, lo que facilita el trabajo a quien quiera robarlos. Pero el riesgo no se limita a los datos, ya que se puede atacar al propio sistema, ya sea alterando su funcionamiento o introduciéndole información falsa durante el aprendizaje, de modo que dé respuestas erróneas sin que nadie lo note. Por ello, Rego recomendó pensar en la seguridad desde el diseño del sistema y mantenerla en todo momento.
Regulación y responsabilidad de la dirección
En el turno de preguntas surgió la duda de si la regulación europea es una ventaja o un exceso, a lo que Rego respondió que, desde el punto de vista de la ciberseguridad, ha sido un impulso. La posibilidad de recibir sanciones elevadas, como ocurrió con la normativa de protección de datos, lleva a las empresas a actuar. Citó también la directiva NIS2, que afecta a servicios esenciales, y el reglamento DORA, para el sector financiero.
Lo nuevo, subrayó, es que estas normas hacen responsables al consejo de administración y a la dirección general, que deben supervisar y controlar los riesgos. Según Rego, esa responsabilidad consiste en «entender el riesgo, tomar decisiones y evaluar que se cumple». Significa conocer los escenarios que más daño podrían causar, decidir qué nivel de riesgo se acepta (algo que a veces fija la propia ley) y elegir cómo protegerse.
Un listado de medidas para 90 días
Rego propuso a los asistentes una lista de medidas para los próximos tres meses:
- Conocer los principales escenarios de riesgo cibernético y el apetito de riesgo del negocio, teniendo en cuenta la legislación.
- Nombrar un responsable de seguridad (CISO), garantizar su independencia y que informe directamente a la dirección general.
- Destinar a ciberseguridad al menos el 10 % del presupuesto de la empresa.
- Poner a prueba la respuesta ante distintos escenarios de crisis mediante simulacros.
- Revisar la dependencia de proveedores críticos y la soberanía tecnológica.
- Aplicar gobierno a la IA y a la ciberseguridad.
- Evaluar las brechas de cumplimiento mediante una matriz que consolide los controles exigidos por distintas normas.
- Medir mediante indicadores y promover una evaluación independiente, apoyándose en la auditoría interna.
Pymes: medidas esenciales de ciberseguridad
Durante el coloquio, varios asistentes preguntaron qué pueden hacer las pequeñas y medianas empresas que cuentan con pocos recursos para contratar especialistas. Rego propuso empezar por dos preguntas: cuánto tiempo puede estar la empresa sin prestar su servicio y cuántos datos puede permitirse perder. Cuanto menos margen tenga en ambos casos, más deberá invertir en protegerse. Como mínimo imprescindible, recomendó hacer copias de seguridad y guardarlas desconectadas de la red y en otro espacio. Así, si un ransomware, un programa que bloquea la información y exige un pago para devolverla, deja los sistemas inutilizables, la empresa podrá recuperarlos.
Para trabajar con proveedores, aconsejó incluir requisitos de ciberseguridad en los contratos, designar dentro de la empresa a una persona responsable distinta de quien instala los sistemas y pedir una evaluación independiente cuando estos se entregan. Lo resumió con una frase: «se pueden estandarizar los servicios, pero no la responsabilidad».
Rego insistió, además, en que la tecnología no basta. Un solo empleado que abra un correo fraudulento puede provocar un incidente grave, por lo que recomendó formar a toda la plantilla y acompañar cada cambio tecnológico de un proceso que ayude a las personas a adoptarlo. Para los correos sospechosos propuso una pauta sencilla: parar, pensar y actuar, avisando según el protocolo de la empresa.
Por último, planteó que la sociedad debería enseñar a las personas mayores a protegerse del fraude digital y recordó que la relación entre abuelos y nietos puede ser un cauce natural para transmitir esos conocimientos.